En bref
- Pour un mot de passe utilisé seul : au moins 12 caractères avec majuscules, minuscules, chiffres et caractères spéciaux, ou 14 sans caractère spécial, ou une phrase de 7 mots (CNIL, 2022).
- Un coffre-fort de mots de passe fourni par l’entreprise, jamais un cahier ni un fichier Excel (ANSSI).
- La double authentification sur la messagerie (CNIL, 2025), de préférence sans SMS (ANSSI).
- Plus de changement obligatoire tous les 3 mois pour tout le monde, sauf pour les comptes administrateurs (ANSSI, CNIL).
- Les mots de passe d’origine de la box, de l’imprimante et du serveur changés dès l’installation (ANSSI).
Deux textes officiels font référence en France : le guide de l’ANSSI, l’agence nationale de la sécurité des systèmes d’information, sur les mots de passe et l’authentification (version 2.0 du 8 octobre 2021), et la recommandation de la CNIL du 21 juillet 2022. Voici ce qu’ils demandent concrètement à une PME.
Pourquoi le cahier des mots de passe est encore partout
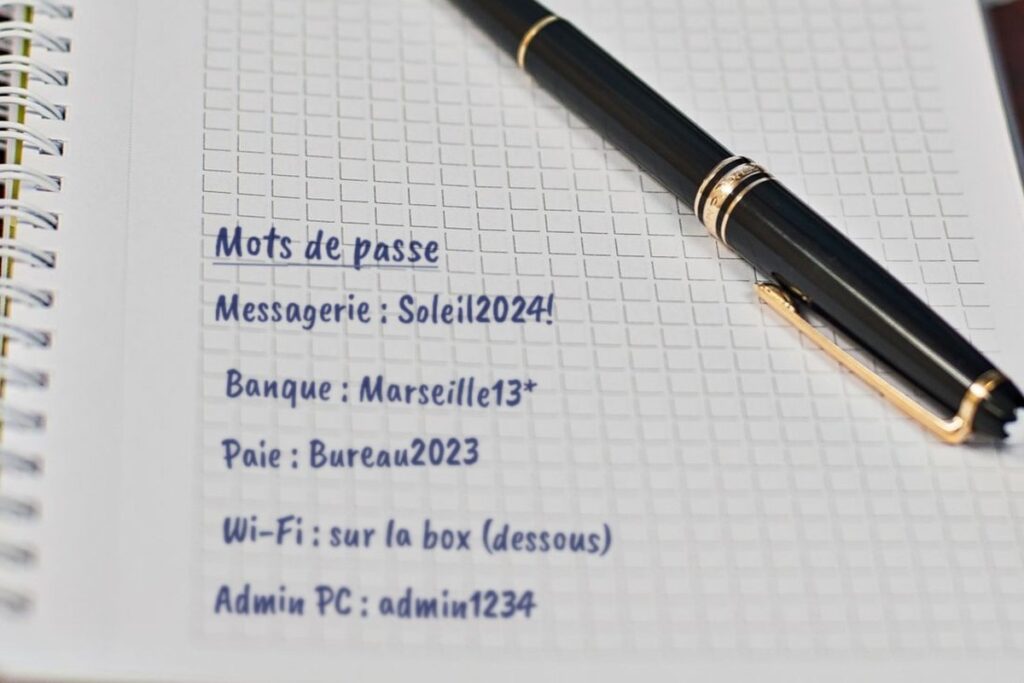
Dans beaucoup de PME, les mots de passe tiennent dans un cahier, sur un post-it collé au dos de l’écran ou dans un fichier Excel partagé. Celui qui les note fait ce qu’il peut : il doit retenir une dizaine de mots de passe, et personne ne lui a donné de règle ni d’outil.
Le risque est simple. Le cahier est lisible par toute personne qui passe dans le bureau. Et comme on a tendance à réutiliser le même mot de passe, une seule fuite peut ouvrir la messagerie, la banque et le logiciel de paie.
Ce qu’on croit, ce que disent l’ANSSI et la CNIL
| Ce qu’on entend souvent | Ce que disent les textes officiels |
|---|---|
| « Il faut changer son mot de passe tous les 90 jours. » | Non. L’ANSSI juge un délai de 3 à 6 mois contre-productif : il pousse vers des mots de passe prévisibles, du type « Printemps2026 ». On change tout de suite en cas de doute, et à date fixe pour les comptes administrateurs (tous les 1 à 3 ans, par exemple, selon l’ANSSI). |
| « Il faut des majuscules, des chiffres et des symboles. » | C’est la longueur qui compte le plus. L’ANSSI recommande encore des règles de complexité, mais note qu’elles sont souvent contournées (un @ à la place du a, un 1 à la fin) et qu’allonger est souvent plus efficace. La CNIL accepte 14 caractères sans caractère spécial, ou une phrase de 7 mots. |
| « Un fichier Excel protégé, c’est un coffre-fort. » | Non. L’ANSSI classe les fichiers bureautiques protégés par mot de passe parmi les solutions à proscrire. |
| « Le code reçu par SMS suffit. » | Pas idéal. L’ANSSI recommande de ne pas recevoir le second code par SMS. Une application d’authentification sur le téléphone fait mieux. |
| « La box et l’imprimante n’ont rien à voir avec les mots de passe. » | Si. L’ANSSI demande de changer les mots de passe installés par défaut sur tous les équipements, dès leur mise en service. |
Les cinq règles, une par une
1. La longueur avant la complexité
Pour un mot de passe utilisé seul, sans autre protection, la CNIL donne trois formes équivalentes : 12 caractères mêlant majuscules, minuscules, chiffres et caractères spéciaux ; ou 14 caractères sans caractère spécial ; ou une phrase de passe d’au moins 7 mots. L’ANSSI raisonne de la même façon : 12 à 14 caractères pour un niveau moyen à fort, au moins 15 pour un niveau fort à très fort. Une phrase comme « le café du lundi est toujours trop chaud » se retient mieux qu’un « Xq7!pR2a » et résiste mieux.
2. Un coffre-fort fourni par l’entreprise
Un coffre-fort de mots de passe est un logiciel qui garde tous les mots de passe, chiffrés, derrière un seul mot de passe principal. Il en crée de nouveaux, longs et différents pour chaque service, et permet de partager un accès avec un collègue sans l’écrire nulle part. L’ANSSI recommande que l’entreprise en fournisse un à ses équipes et les forme à s’en servir.
L’ANSSI insiste sur le mot de passe principal du coffre-fort : s’il fuit, tous les autres fuient avec lui. Il doit donc être robuste. L’ANSSI note aussi que beaucoup de coffres-forts permettent d’y ajouter une double authentification, qui le protège mieux. Nos propres critères de choix, en plus : qu’il fonctionne sur tous les appareils de l’équipe, et qu’il permette de retirer un accès en un clic au départ d’un salarié.
3. La double authentification sur la messagerie
La double authentification demande, en plus du mot de passe, un code ou une validation sur le téléphone. Même si le mot de passe fuit, le compte reste fermé. La CNIL la recommande en priorité pour la messagerie professionnelle, l’accès à distance et l’administration informatique. C’est la messagerie qui compte le plus : c’est elle qui permet de réinitialiser presque tous les autres mots de passe.
Pensez aux codes de secours, donnés à la mise en place de la double authentification. Imprimés et rangés à part, par exemple dans un tiroir fermé à clé, ils évitent d’être bloqué le jour où le téléphone est perdu ou changé.
4. Plus de changement forcé, sauf pour les administrateurs
La CNIL demande de ne plus imposer de changement périodique à tous les utilisateurs. Un mot de passe se change quand on soupçonne une fuite, et au départ de quelqu’un qui le connaissait. Les comptes administrateurs, eux, gardent une date d’expiration : l’ANSSI le recommande pour les comptes très sensibles, par exemple tous les 1 à 3 ans.
5. Les mots de passe d’origine changés
La box internet, l’imprimante, le serveur, la caméra : chacun arrive avec un mot de passe d’usine, parfois écrit sur une étiquette ou dans la notice. L’ANSSI demande de le changer dès l’installation.
Trois questions à vous poser
Avez-vous défini une politique de gestion des mots de passe et désigné un responsable ?
Une page suffit : la longueur minimale, le coffre-fort utilisé, qui a les droits d’administrateur, et ce qu’on fait le jour où un salarié part. Sans responsable nommé, personne ne la fait vivre.
Avez-vous pensé à mettre en place un coffre-fort numérique ?
C’est la mesure qui fait disparaître le cahier : chacun n’a plus qu’un mot de passe à retenir.
Vos collaborateurs ont-ils des droits d’utilisateur, et non d’administrateur, sur leurs postes ?
Un poste ouvert en administrateur laisse installer n’importe quel programme, y compris un programme malveillant. Les droits d’administrateur se réservent à ceux qui gèrent le parc.
Questions fréquentes
Un fichier Excel protégé par mot de passe suffit-il ?
Non. L’ANSSI le classe parmi les solutions à proscrire. Un coffre-fort de mots de passe est fait pour ça.
Faut-il obliger les salariés à changer leur mot de passe tous les 90 jours ?
Non pour les comptes ordinaires : l’ANSSI et la CNIL le déconseillent. Oui en cas de doute sur une fuite, et à date fixe pour les comptes administrateurs (l’ANSSI cite 1 à 3 ans en exemple).
Le code par SMS est-il suffisant ?
C’est mieux que rien, mais l’ANSSI déconseille le SMS : préférez une application d’authentification sur le téléphone.
Que faire quand un salarié quitte l’entreprise ?
Fermer ses comptes dès son départ, et changer les mots de passe partagés qu’il connaissait. Avec un coffre-fort, on sait exactement lesquels.
Que faire si on perd le téléphone de double authentification ?
Utiliser un code de secours, puis enregistrer le nouveau téléphone. Sans code de secours, il faut passer par l’administrateur du compte : d’où l’intérêt de les imprimer et de les ranger à l’avance.
Sources officielles
Article rédigé par l’équipe technique d’Iortek, novembre 2026.
Demandez votre audit gratuit et sans engagement pour identifier vos failles de sécurité.
Offre réservée aux entreprises de plus de 6 postes de travail.
contact@iortek.eu